معظم الحسابات المخترقة لا تسقط بسبب ثغرة معقدة، بل بسبب كلمة مرور مكررة في أكثر من موقع، أو رمز تحقق شاركه صاحبه دون انتباه. وحماية الحسابات من الاختراق تعتمد في الأساس على ثلاث عادات بسيطة نشرحها هنا بالترتيب: كلمة مرور قوية، ومدير كلمات مرور، والتحقق بخطوتين.
لماذا تُخترق الحسابات؟
- تكرار كلمة المرور: عندما يتعرض موقع ما لتسريب بيانات، يجرّب المخترقون نفس البريد وكلمة المرور على مواقع أخرى بشكل آلي.
- كلمات مرور سهلة التخمين: مثل 123456، أو الاسم مع تاريخ الميلاد، أو رقم الهاتف.
- التصيّد الاحتيالي (Phishing): رسالة أو رابط يقودك إلى صفحة مزيفة تشبه صفحة الدخول الحقيقية.
الخطوة الأولى: كيف تبدو كلمة المرور القوية؟
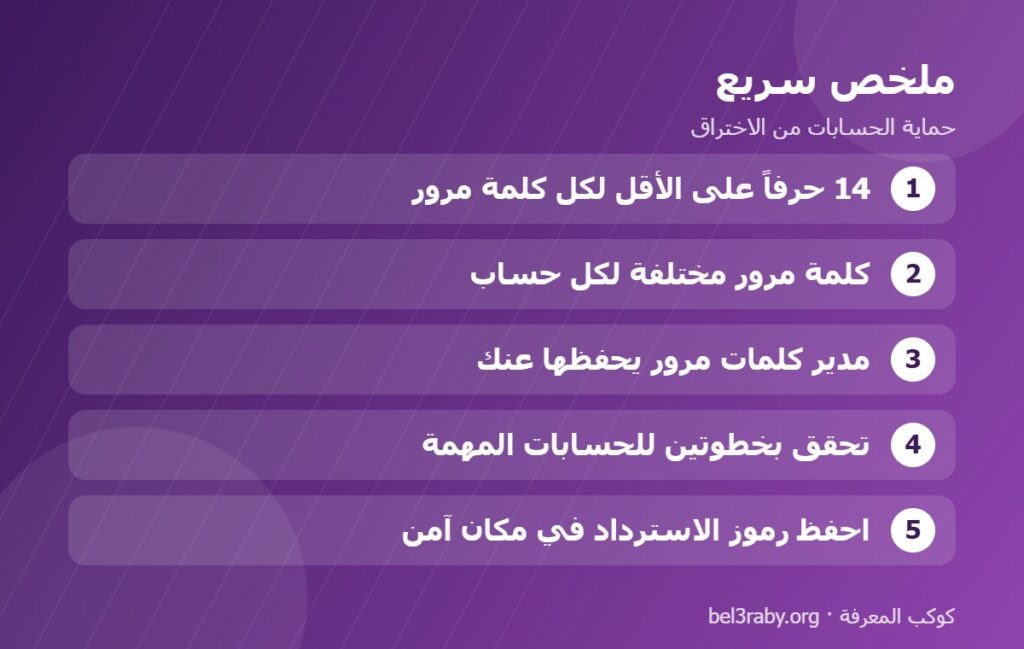
الطول أهم من التعقيد. كلمة مرور من 14 حرفاً أو أكثر أقوى بكثير من 8 أحرف معقدة. والطريقة الأسهل للتذكّر هي عبارة المرور: عدة كلمات عشوائية غير مترابطة مع رقم أو رمز، مثل نمط “قمر-شباك-برتقال-٤٧” ولكن بالأحرف اللاتينية.
صفات كلمة المرور القوية:
- 14 حرفاً على الأقل.
- لا تحتوي على اسمك أو تاريخ ميلادك أو اسم الموقع.
- فريدة: لا تستخدمها في أي موقع آخر.
- لا تشاركها مع أحد، ولا تكتبها في رسالة أو ملاحظة مكشوفة.
الخطوة الثانية: استخدم مدير كلمات المرور
من المستحيل عملياً أن تتذكر كلمة مرور فريدة وطويلة لكل موقع، وهنا يأتي دور مدير كلمات المرور. هو خزنة مشفّرة تحفظ كلماتك، وتنشئ كلمات قوية تلقائياً، وتملؤها لك عند تسجيل الدخول. كل ما تحتاج تذكّره هو كلمة مرور رئيسية واحدة قوية.
خيارات متاحة:
- مدير كلمات مرور Google: مدمج في Chrome وأندرويد ومجاني.
- تطبيق كلمات المرور من Apple: مدمج في آيفون وماك ويتزامن عبر iCloud.
- تطبيقات مستقلة مثل Bitwarden: مفتوح المصدر ويعمل على كل الأنظمة، ونسخته المجانية تكفي معظم المستخدمين.
ميزة إضافية مهمة: مديرو كلمات المرور ينبّهونك إذا ظهرت إحدى كلماتك في تسريب معروف، ولا يملؤون كلمة المرور تلقائياً في موقع مزيف، مما يحميك من التصيّد.
الخطوة الثالثة: فعّل التحقق بخطوتين (2FA)
حتى لو سُرقت كلمة المرور، يمنع التحقق بخطوتين المخترق من الدخول لأنه يحتاج رمزاً إضافياً من جهازك. فعّله أولاً في أهم حساباتك: البريد الإلكتروني (لأنه مفتاح استعادة باقي الحسابات)، ثم واتساب وفيسبوك وإنستغرام والحسابات البنكية.
أنواع التحقق بخطوتين من الأضعف إلى الأقوى:
- رمز عبر رسالة SMS: أفضل من لا شيء، لكنه معرّض لهجمات استنساخ الشريحة.
- تطبيق مصادقة مثل Google Authenticator أو Microsoft Authenticator: يولّد رمزاً يتغير كل 30 ثانية، ولا يعتمد على شبكة الجوال.
- مفاتيح المرور (Passkeys) أو مفاتيح الأمان الفعلية: الأقوى ضد التصيّد، وأصبحت مدعومة في Google وApple وMicrosoft ومواقع كثيرة.
عند تفعيل التحقق بخطوتين، احفظ رموز الاسترداد الاحتياطية في مكان آمن. إذا فقدت هاتفك ستحتاجها للعودة إلى حسابك.
علامات تدل على أن حسابك ربما اختُرق
- رسائل تنبيه بتسجيل دخول من جهاز أو مدينة لا تعرفها.
- منشورات أو رسائل أُرسلت من حسابك دون علمك.
- تغيير في بريد الاستعادة أو رقم الهاتف المرتبط بالحساب.
إذا لاحظت أياً من ذلك: غيّر كلمة المرور فوراً من جهاز موثوق، وسجّل الخروج من كل الأجهزة من إعدادات الأمان، ثم فعّل التحقق بخطوتين.
خطة عملية لحماية الحسابات من الاختراق
لا تحاول تطبيق كل شيء على كل حساباتك في يوم واحد. ابدأ ببريدك الإلكتروني لأنه مفتاح استعادة باقي الحسابات: كلمة مرور جديدة طويلة وفريدة، ثم التحقق بخطوتين. بعدها انتقل إلى واتساب ومواقع التواصل والحسابات البنكية. ولأن أغلب محاولات السرقة تبدأ برسالة مزيفة، فدليل رسائل التصيد الاحتيالي مكمّل مهم لهذا المقال.
ولتعرف إن كان بريدك قد ظهر في تسريبات بيانات معروفة، يمكنك فحصه مجاناً عبر خدمة Have I Been Pwned.